

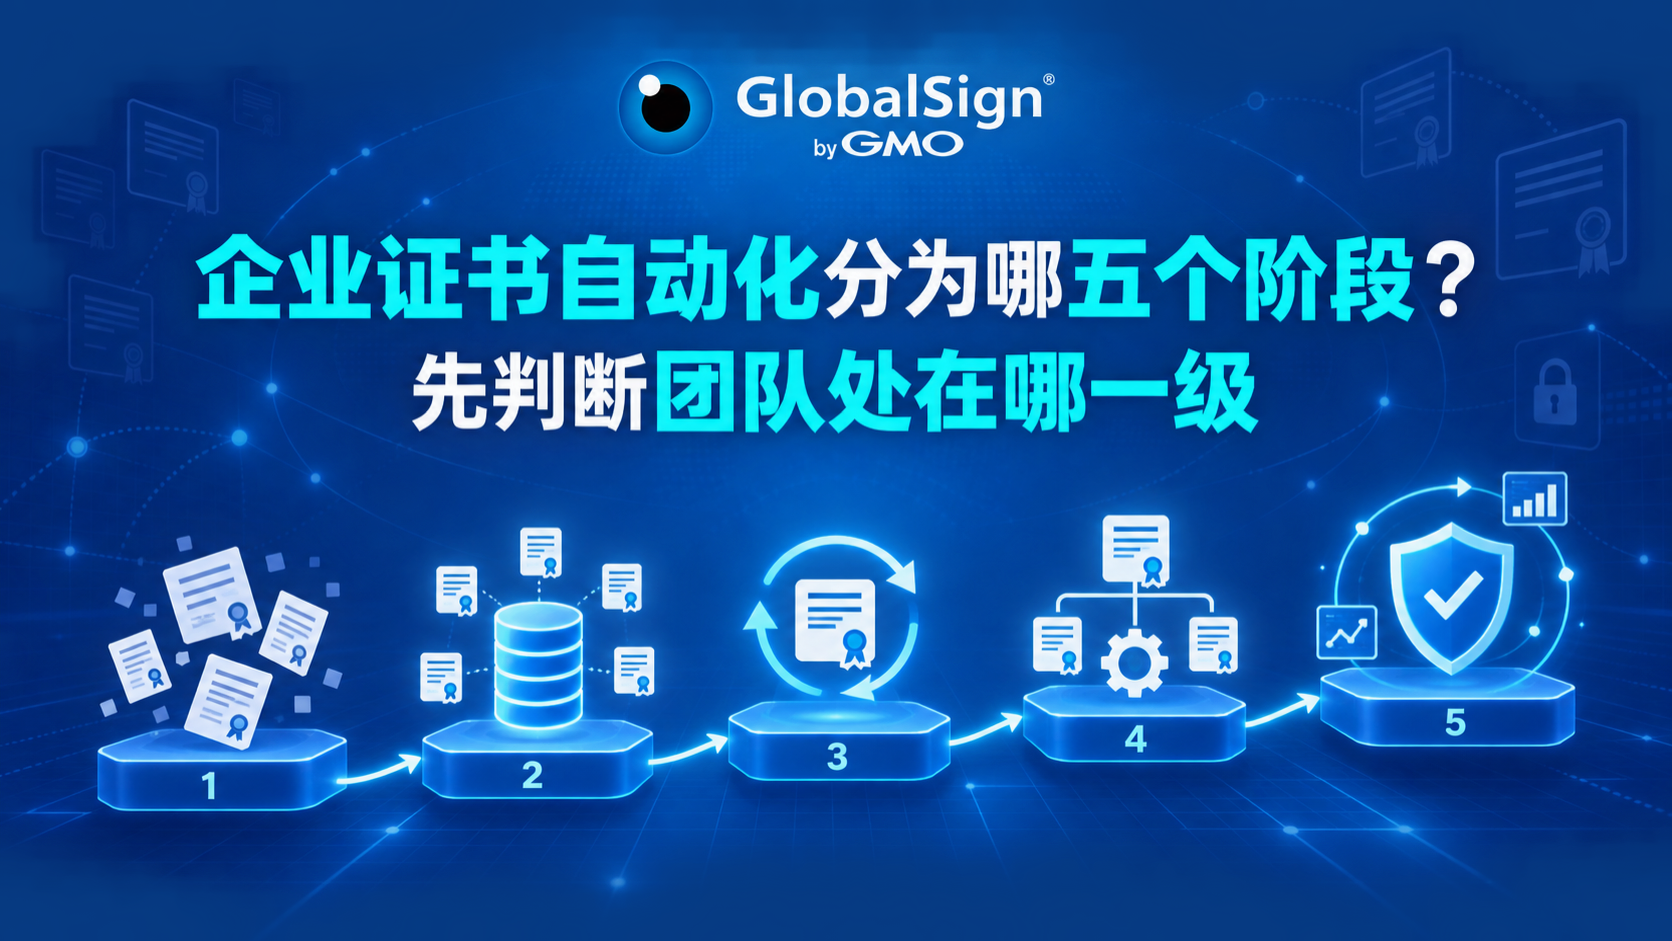
多数团队说“我们已经做了证书自动化”,实际停在第二个阶段:能自动签发,不能自动部署。判断方法很直接——回想上一次续期,有没有人登录过服务器去替换证书文件。如果有,那么当单张证书的续期频率从一年一次变成一年八次,人力缺口会在第一个峰值周暴露出来。
CA/Browser Forum 通过的有效期缩短时间表分三步走,先到200 天,再降到 100 天,最终进入 47 天阶段。按 47 天计算,一张证书一年要处理约 7.8 次续期,是原来的近八倍。这个倍数决定了“半自动”能不能继续撑住。
五个阶段分别是什么
五个阶段仍按能力划分,但产品选择应与能力缺口对应。GlobalSign的 Atlas Discovery、Atlas ACME 和 TLS Connect 分别解决资产可见性、自动签发与续期以及中小规模证书集中管理问题。企业自己的部署脚本、权限体系和发布流水线仍然决定自动化能否真正闭环。
第一阶段 资产盘点:先建立可信证书清单,明确证书位置、到期时间、签发机构和负责人。AtlasDiscovery 可扫描外部和内部网络,将不同域名、环境及不同 CA 的证书汇总到统一清单;管理 1 至 100 张 SSL/TLS 证书的小型团队也可以用TLS Connect 集中查看证书状态和到期时间。
第二阶段 自动签发:通过 ACME 客户端或厂商接口获取新证书。GlobalSign的 ACME 服务由 Atlas 平台提供支持,可自动处理公众信任 DV、OV 证书的签发、续期和吊销,并在 Atlas 门户中集中查看已签发证书。
第三阶段 自动部署:ACME 客户端在签发后将证书配置到标准Web 服务器或接入 DevOps 流水线。Atlas 负责证书服务与集中管理,具体的分发、服务重载和非标准设备适配仍需企业现有客户端、代理或部署脚本完成。
第四阶段 部署校验:证书替换后验证证书链、SAN、端口和实际生效序列号。AtlasDiscovery 可持续扫描证书状态并识别常见 TLS 配置问题,业务可用性检测、服务重载确认和失败回滚仍应放在企业的监控或 CI/CD 流水线中。
第五阶段 闭环治理:将发现、签发、续期、部署、吊销和审计记录纳入统一流程。Atlas门户、Discovery 证书清单和 ACME 自动化可以提供集中可见性与生命周期操作入口;企业还需要把内部审批、权限、例外设备和审计政策接入这套流程。
这五级是能力顺序,不是采购顺序。跳级补回来代价更高,最常见的情况是跳过盘点直接上平台:平台里只登记了一半证书,剩下那一半照旧漏掉,团队却以为已经进入第三阶段。
每一级的判定信号
定级要用可验证的事实,不靠感觉。下面这张表按“能做到即算达标”来划线。
| 级别 | 判定信号 | 常见卡点 | 这一级的真实成本 |
| 一级 | 能随时说出现有多少张证书、分别部署在哪、谁负责 | 多数团队答不上来,清单和实际环境对不上 | 盘点耗时,但省不掉 |
| 二级 | 续期不再需要采购审批,新证书可自动签发 | 签完还要人工上传,节点越多越慢 | 人力随续期次数线性增长 |
| 三级 | 一次续期全程无人登录目标设备 | 设备不支持标准接口、权限被回收、配置格式不一致 | 脚本与接口改造的一次性投入 |
| 四级 | 出问题时是系统先报警,不是用户先投诉 | 只校验到期日,不校验链路完整性 | 流水线里增加校验环节 |
| 五级 | 审计人员要材料时导出即可,不需要人工整理 | 旧证书没清理、操作分散在多个系统里 | 流程规范与平台能力同时到位 |
多数团队卡在第二级,而且自己不知道
ACME 客户端的签发成功率接近百分之百,所以监控面板上一切正常。真正出问题的是后面那一步:配置格式不一样、重载命令漏执行、只更新了集群里的部分节点。结果就是新证书已经躺在服务器磁盘上,服务进程却还在使用旧文件,直到到期那一刻才暴露。
想确认自己是不是还在第二级,做个简单抽查:随机挑三张最近续过期的证书,登录生产节点查看当前生效证书的序列号,再和签发记录对一遍。对不上,就说明部署环节还是人工的,不管签发那一段做得多漂亮。这个抽查十分钟能做完,比任何自评问卷都准。
该停在哪一级,取决于规模和业务容忍度
不是所有团队都要冲到第五级。参照常见的规模分档:
二十张以内:脚本加到期监控就能撑住,把台账字段和告警做扎实比上平台更划算。这个规模硬上管理平台,维护成本会超过收益。
二十到一百张:第三级是底线。低于这个水平,遇到证书集中到期的那一周,任务会积压成队列,而积压一旦开始,就很难在下一波峰值前清空。
一百张以上:需要第四级。这个量级下,靠人去确认“替换是否真的生效”已经不现实,校验必须落到流水线里。
有审计要求的行业:金融、政务、医疗这类场景不看规模,第五级的审计追踪是硬要求。等保测评现场会追问签发、部署、吊销的完整记录,翻聊天记录和邮件是过不去的。
GlobalSign 在 Micheldever 集团的项目里,不到一个月就完成了一百二十万台设备的注册并通过审计,基础设施工程师Kevin Gosney 事后总结的关键点不在设备数量,而在签发、部署、校验是否跑在同一条链路上——链路通了,工作量才会和设备数量脱钩。某微软体系的制造企业接入自动化管理后,季度人工盘点直接归零,这类结果的前提同样是盘点先做干净,而不是平台先上。
GlobalSign 产品如何对应五个阶段
产品不是用来替代五级模型,而是补齐其中的具体能力。下面的对应关系可以帮助团队判断该从哪个产品和集成环节开始。
| 阶段 | GlobalSign 产品与能力 | 主要解决的问题 | 企业仍需完成的工作 |
| 一级 资产盘点 | Atlas Discovery | 发现外部和内部证书,汇总多域名、多环境和多 CA 资产;小型团队集中查看证书状态 | 确认负责人、业务用途、变更窗口和部署凭据 |
| 二级 自动签发 | Atlas ACME | 自动签发、续期和吊销公众信任 DV、OV 证书,并在 Atlas 门户集中查看 | 部署 ACME 客户端,完成账户、域名验证和权限配置 |
| 三级 自动部署 | Atlas ACME 与企业客户端或代理 | 把证书服务接入 Web 服务器、容器或 DevOps 流程,减少人工下载和上传 | 为非标准设备编写适配逻辑,并处理分发、重载和密钥权限 |
| 四级 部署校验 | Atlas Discovery | 持续查看证书属性、到期状态和常见 TLS 配置问题 | 在监控或流水线中验证业务健康状态,并设置告警、重试与回滚 |
| 五级 闭环治理 | Atlas 门户 | 集中管理证书清单和生命周期操作,形成统一可见性 | 接入审批、权限、审计政策及无法使用 ACME 的遗留系统 |
选型时可先看证书规模和环境复杂度。TLS Connect 面向管理 1 至 100 张 SSL/TLS 证书且资源有限的团队;多云、多CA 或需要大规模自动化的环境,更适合用 Atlas Discovery 建立清单,再通过 Atlas ACME 接入签发与续期流程。
升级路径:一次只补一级的缺口
一级到二级:先做全量盘点。证书透明度日志和云厂商 API 是免费数据源,能挖出一批没人认领的僵尸证书,这些往往挂在早就下线的服务上。盘点完再选支持 ACME 协议的签发通道,GlobalSign Atlas(支持 ACME 协议)提供 99.95% 的平台可用性,可以作为长期依赖的签发入口。
二级到三级:把部署动作脚本化,优先覆盖部署节点数最多的前百分之二十证书,这部分通常占整体工作量的八成。剩下那些不支持标准接口的老设备,单独列清单用代理或人工兜底,不要卡住整体进度。
三级到四级:在发布流水线里加一道部署后校验,至少覆盖中间证书是否齐全、SAN 是否匹配、端口是否放行、服务是否完成重载四项。只盯到期日发现不了链路断裂。
四级到五级:把每次签发、部署、吊销写入统一审计日志,并定期抽查旧证书是否已经清理。这一步做完,等保和内部审计的材料基本可以自动生成。
一周内能做完的自评动作
1. 抽三张最近续过期的证书,核对生产节点上的实际序列号;
2. 导出未来九十天的到期清单,按周统计任务分布,找出最集中的那七天;
3. 统计部署节点数量的前百分之二十,看这部分集中在哪几套系统;
4. 把台账字段补齐:域名、用途、签发机构、到期时间、部署位置、负责人、更新方式,缺少负责人和更新方式两列的台账基本不可用。
证书自动化定级的目的不是追最高那一档,而是搞清楚下一次投入该花在哪。第二级的团队最该补的是部署脚本,第三级的团队最该补的是部署后校验,把钱和人力顺序搞反了,投入产出比会差很多。
完成定级后再选产品。管理 1 至 100 张 SSL/TLS 证书、希望快速摆脱人工提醒的小型团队,可以优先评估TLS Connect。证书分散在多云、混合环境或多个 CA,且需要统一盘点和自动续期的团队,可以用 Atlas Discovery 建立证书清单,再通过Atlas ACME 接入签发、续期和吊销流程。部署后的业务校验、失败回滚和内部审批仍需与企业现有监控、CI/CD 和权限体系结合。