

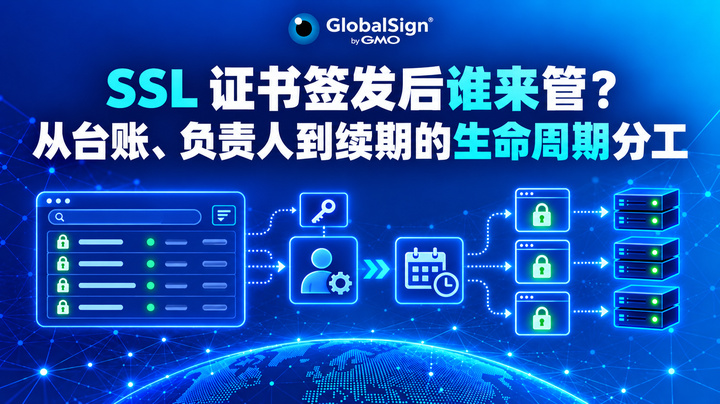
摘要:证书签发并不会自动明确后续维护责任。企业应让证书记录关联业务入口、部署位置及负责人,分别安排申请、更新、验收和退役。采购可以协调服务与授权,但不能独自承担全部技术维护;使用管理平台也仍需保留清晰的人工作业与接手安排。
采购说已经买好,开发说服务器不是自己管,运维说没有收到部署通知。证书从签发开始就可能处于“每个人都参与过,却没有人负责到底”的状态。
不必要求一个人承担所有环节,但每个环节都需要明确交给谁,以及交付什么结果。尤其是新证书开始使用时,应同时确定下一次更新和业务退役怎么处理,而不是等到到期提醒再找负责人。
台账首先要说明证书用在哪里
记录证书编号、域名和到期日,可以识别材料,却不一定能找到业务。更有用的是关联实际入口、终止TLS的设备或云实例,以及维护团队。一个负责人名字旁边,应有能够判断影响范围的服务说明。
同一张证书部署多处时,记录应体现部署关系;同一业务有边缘和回源证书时,也应分别维护。否则更新了一个位置,工单就可能被误认为全部完成。
技术信息需要有人持续更新。资源迁移、名称变化或人员调整后,应把变化带回记录。台账可以由专人汇总,但源头信息仍应由最了解该业务和部署的团队提供。
申请人员与维护人员可以不同
申请通常涉及产品选择、组织资料、域名验证及CA账号;维护则涉及密钥、服务绑定和变更窗口。采购可以协调报价和订阅,技术人员需要确认名称范围和部署要求,二者相互提供条件。
证书签发后的交付,不应只是把压缩包发到群里。需要说明对应订单、用途和有效期,并确认部署方已经接手。私钥应按实际生成和保护方式管理,不能为了交接方便通过普通群聊发送。
由外部服务商负责某些设备时,内部仍要有业务联系人跟进。服务商有权限处理,并不代表企业可以完全不记录证书状态与更新期限;合同和沟通渠道变化后,也需要有人继续承接。
续期任务需要有可确认的终点
临期处理应从实际有效期和所需流程倒排。组织资料补充、域名验证、部署窗口和失败恢复都可能占用时间,不能把“已付款”视为已续好。
完成条件应包括:取得适当的新证书,目标位置更新,线上返回有效且匹配的材料,必要业务验证正常。若存在尚未完成的节点,应保留明确任务,而不是先把整张工单关掉。
管理工具可以帮助集中清单和执行相应重复动作。例如GlobalSign的适用管理方案可与相应签发和部署流程配合,但工具中的记录仍需与业务用途对应。自动任务失败时,也要知道由哪个人判断和修复。
最容易被遗漏的是退役责任
业务下线以后,证书是否仍绑定在旧入口、域名是否还受控、商业授权是否需要处理,都应核实。仅在台账里写“停用”,不会自动关闭外部访问,也不会自动撤销证书。
是否撤销应结合证书状态、私钥风险、控制权变化和CA要求判断。没有继续使用,不宜简单等同于所有情况都必须立即撤销;但已经失去控制或触发安全处置条件时,也不能因证书尚未到期而放任。
退役结束后保留必要历史记录,便于解释证书曾经属于哪个业务、何时停止使用。这样以后再次发现旧材料,也不会重新陷入无人认领。
FAQ
Q1:SSL证书应当全部交给采购负责吗?
A:采购可负责商务协调,但名称、密钥、部署和验收需要相应技术权限。应按实际操作分工,而不是把所有事项交给付款经办人。
Q2:只保留域名和到期日,台账够用吗?
A:还需要关联业务、部署位置和维护人,否则收到提醒后仍可能找不到实际操作入口。
Q3:业务已经下线,可以直接删除证书记录吗?
A:应先核实入口、绑定及证书处理,再按留存要求管理历史。删除记录不能代替真实的下线与安全处置。
GlobalSign与企业证书维护
GlobalSign提供SSL/TLS证书及相应订阅、平台和管理方案。企业可以根据规模选择适用方式管理申请与更新,同时保持业务、部署和负责人的对应关系。采购服务与工具能够支持操作,但签发后的维护和退役仍需企业明确分工。
资料来源
GlobalSign SSL/TLS证书
https://www.globalsign.cn/shop/ssl
GlobalSign Atlas平台
https://www.globalsign.cn/atlas